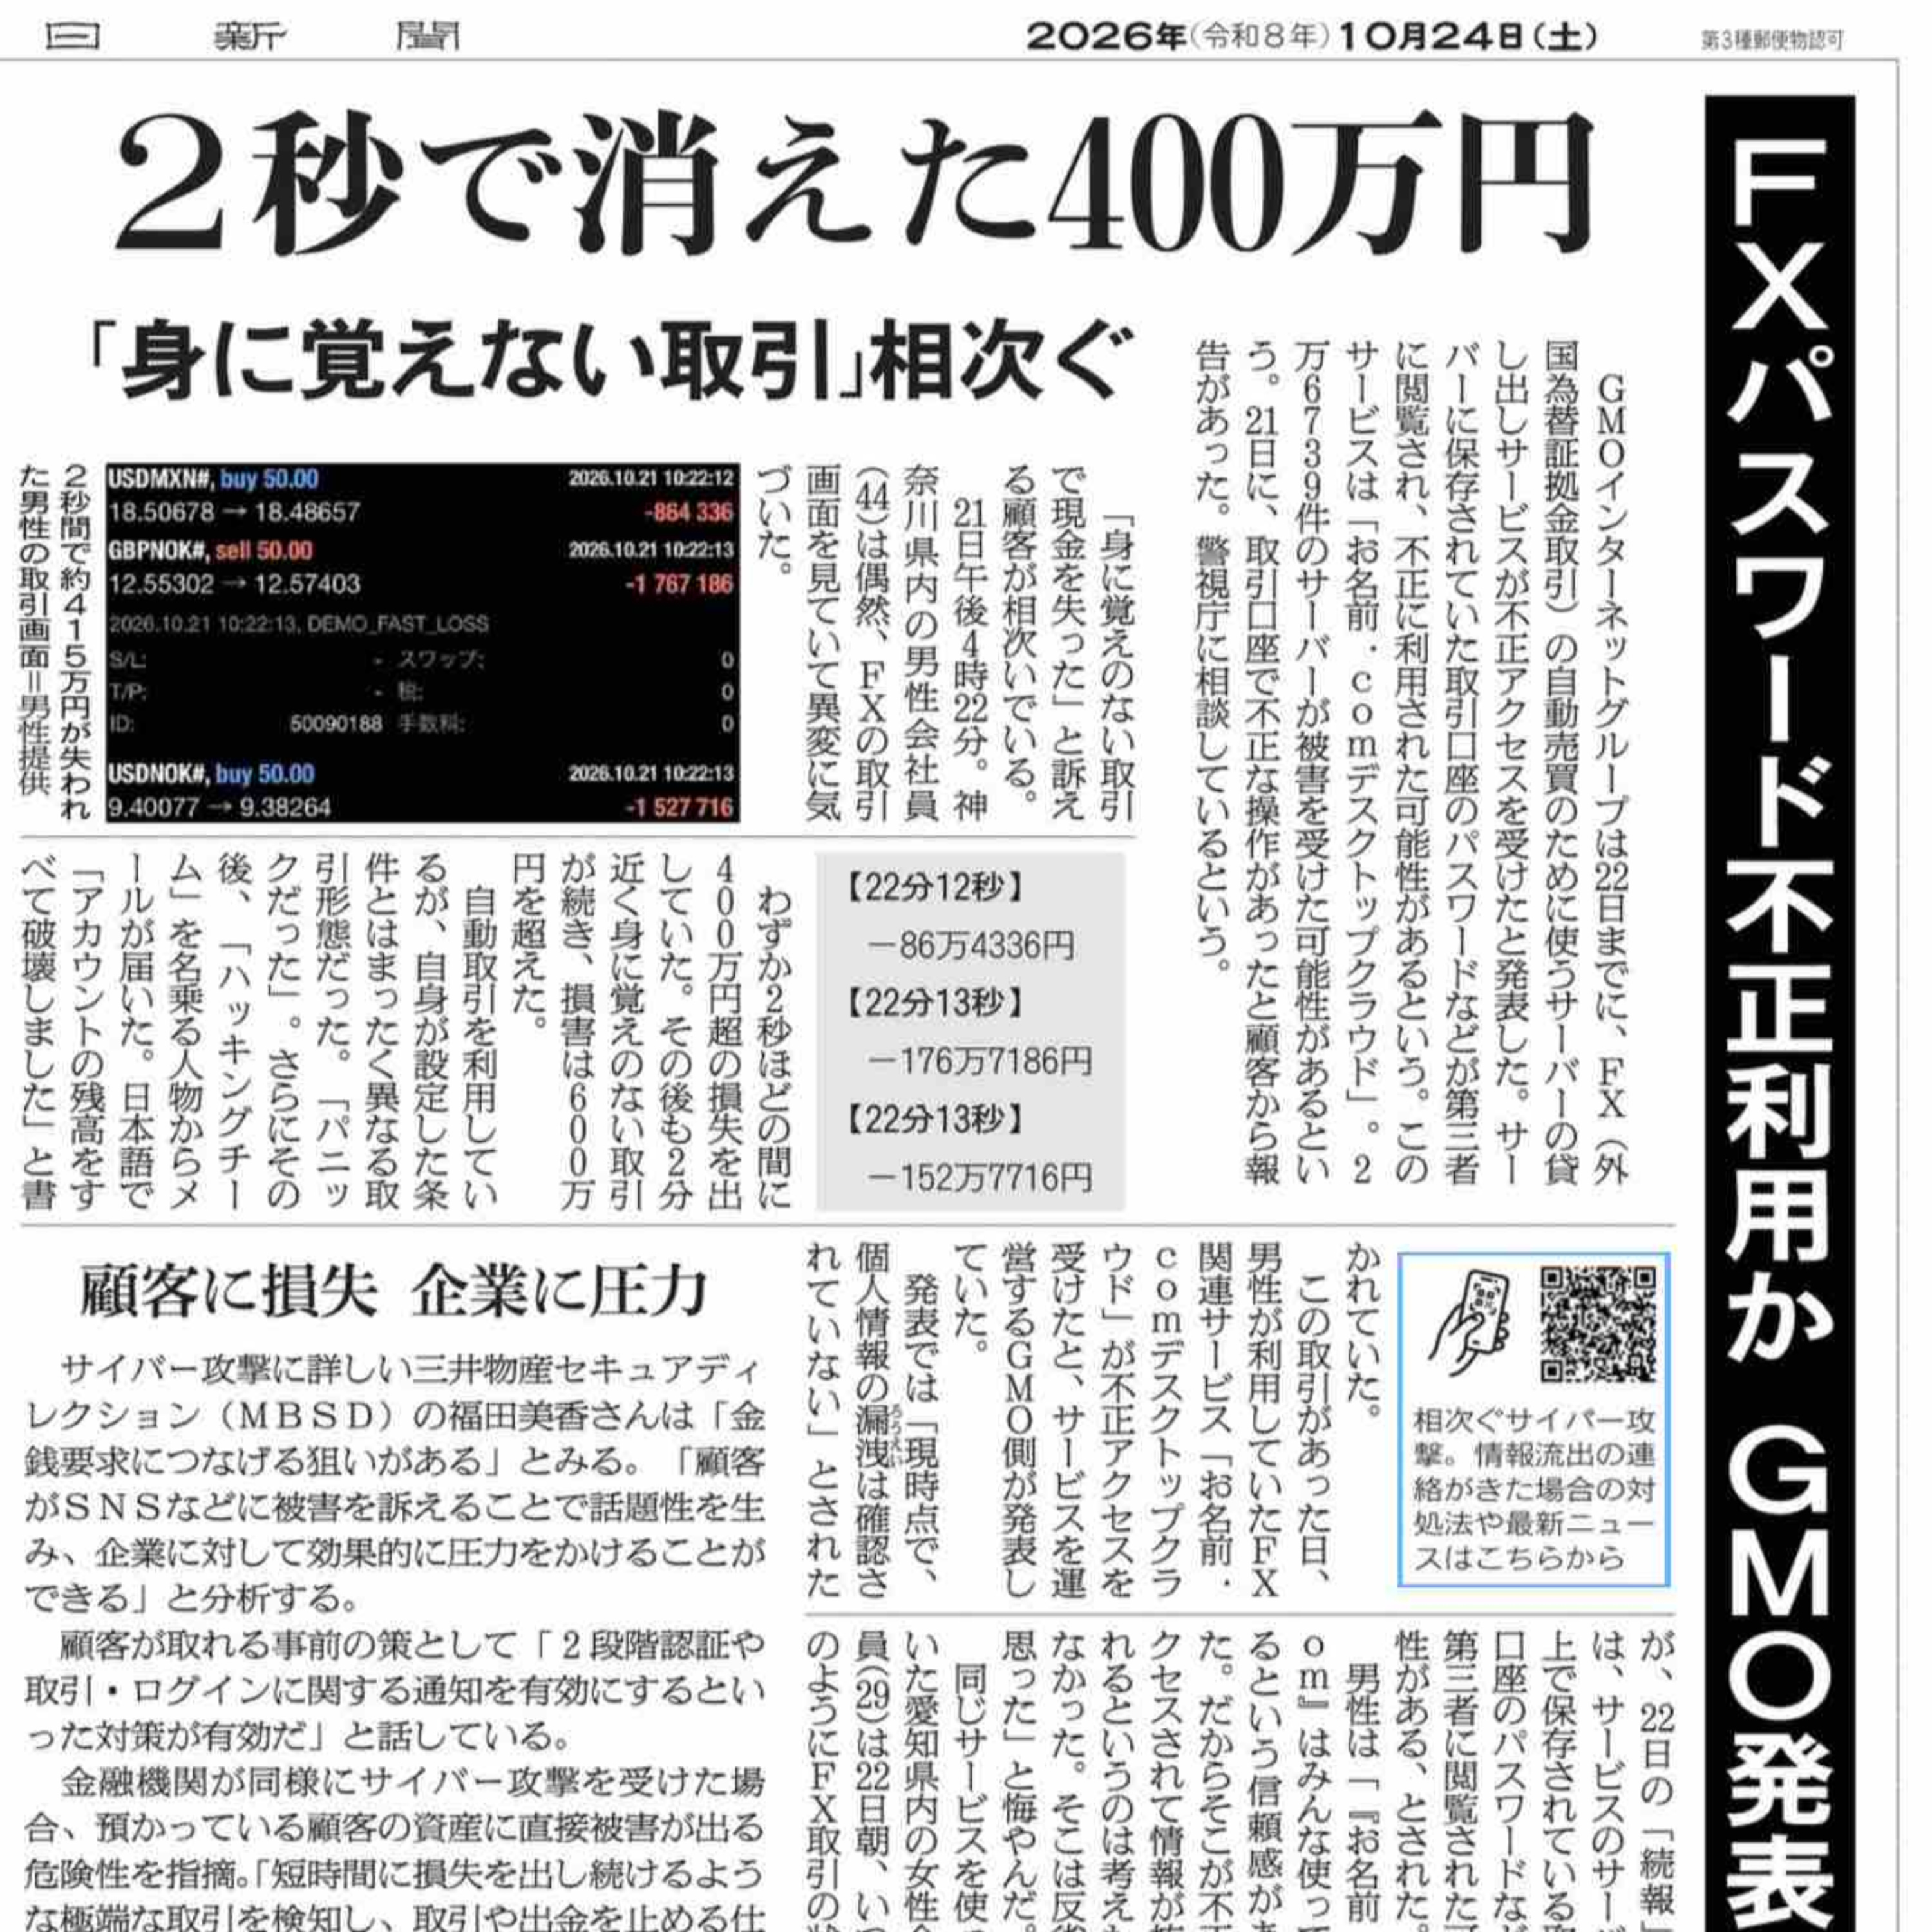
2秒で400万円消失!GMO「お名前.com」不正アクセス
1. 導入(Hook & Problem Statement)
2026年10月下旬、日本のサイバーセキュリティ業界とクラウド利用者の間に大きな衝撃が走りました。「自分が利用しているクラウド環境や大切な金融資産は本当に安全なのだろうか?」——そんな強い不安を抱いた方も多いのではないでしょうか。
この時期に相次いで報じられたのが、GMOインターネットグループの「お名前.com デスクトップクラウド」における不正アクセス事件と、世界中のWebサーバーを揺るがしたPHPの深刻な脆弱性「PHP2Shell」の発生です。
便利さゆえに日常生活やビジネスへ深く浸透した「24時間常時稼働のクラウド環境」ですが、その裏側には致命的な盲点が潜んでいました。まずは、わずか2秒で数百万円もの資産が消え去った、前代未聞の被害の実態から紐解いていきましょう。
2026年10月21日ごろ、GMOインターネットグループが提供するFX(外国為替証拠金取引)自動売買向けサービス「お名前.com デスクトップクラウド」で、第三者による不正アクセスが発生しました。同社が不審な動きを察知して10月20日に不正なプログラムの設置を確認し、翌21日午前4時ごろから全プラン(最大2万6,739件)のサーバーを緊急停止する事態に発展しました。
本サービスは、MetaTrader…
The skinny
The skinny isn't ready yet — notes appear once the transcript is processed.