「パスワード」の常識が崩壊する日
証券会社襲撃とAI時代のサイバー攻撃が突きつける現実
私たちは「安全」の前提を勘違いしていないか?
「複雑なパスワードを設定しているから大丈夫」「多要素認証(MFA)やパスキーをオンにしているから、自分の口座は安全だ」――日々のデジタルライフにおいて、私たちはこうした手元のセキュリティ対策を信頼の根拠にしています。
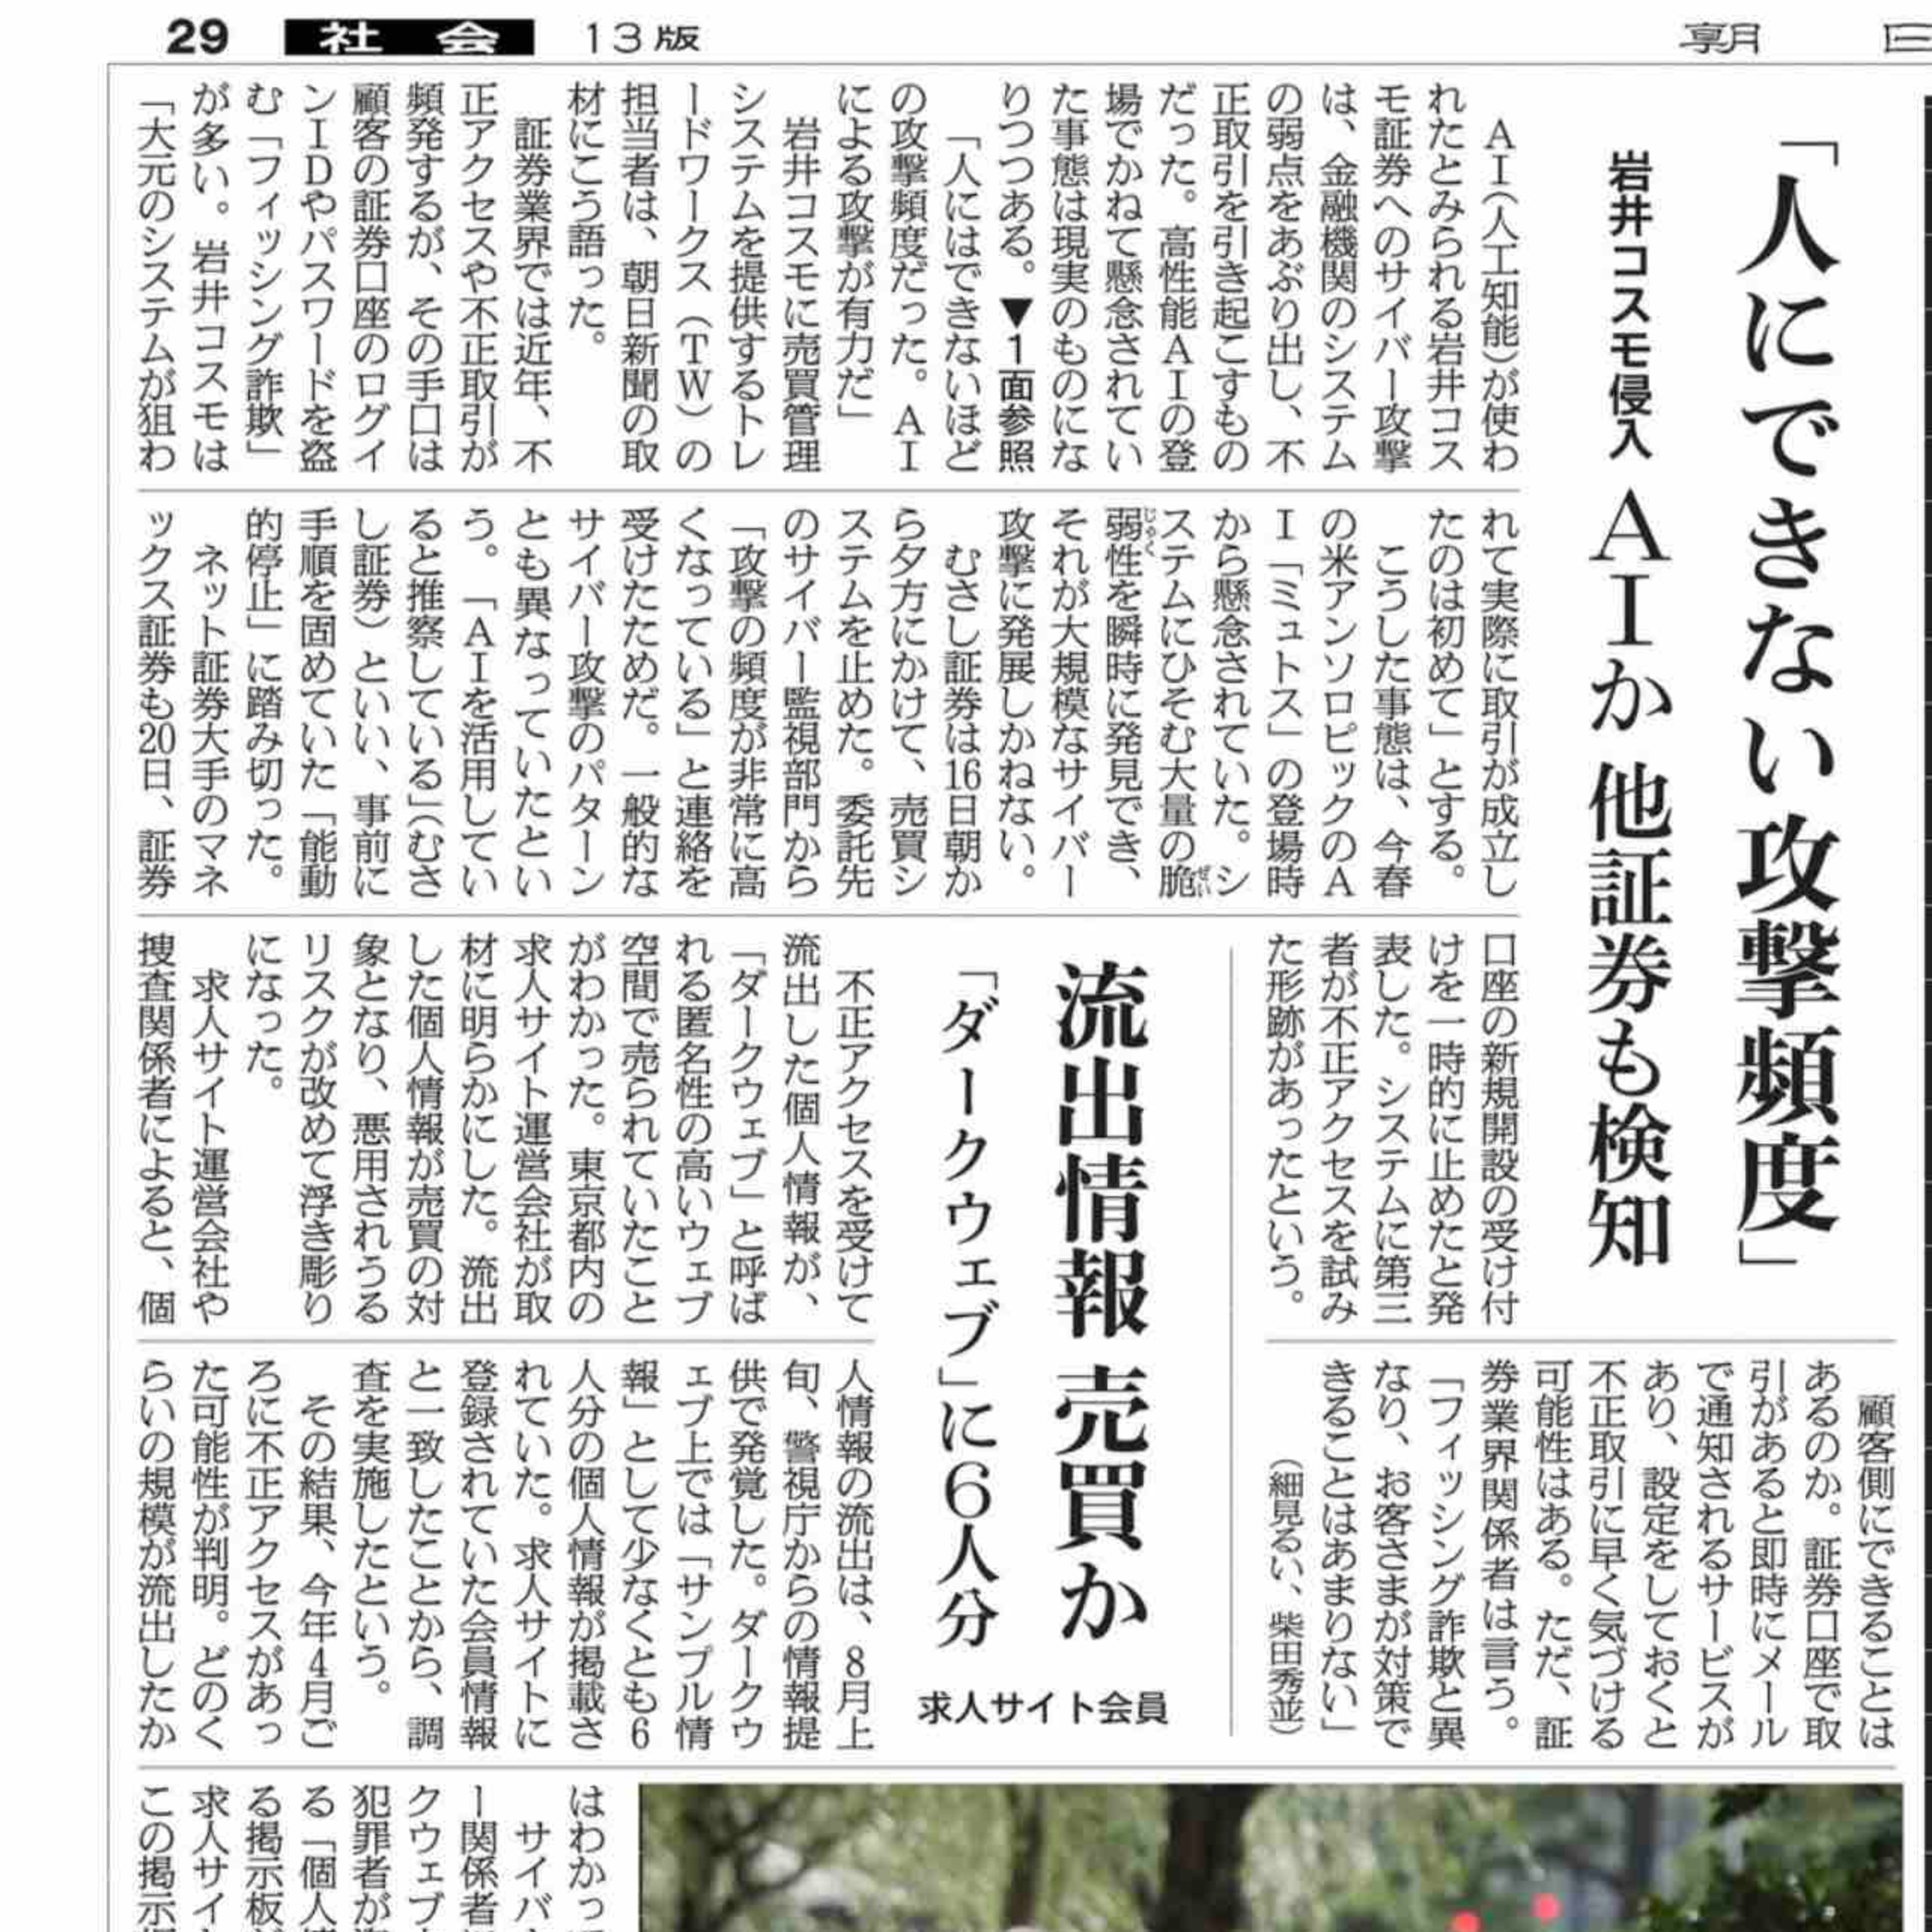
しかし、その「安全の前提」を根本から揺るがす衝撃的なインシデントが発生しました。2026年10月に表面化した「岩井コスモ証券」に対するサイバー攻撃事件です。
この事件がこれまでのサイバーインシデントと決定的に異なるのは、顧客のIDやパスワードを盗み出して口座に侵入するような「従来の口座乗っ取り」ではなかった点です。攻撃者が狙ったのは個人ではなく、証券会社の中核システムそのものでした。
個人がいくら強固な鍵をかけていても、建物そのものの裏口が開けられ、内部から操作されてしまう――。本稿では、最新の報道や専門家の分析をもとに、この前代未聞の事件の手口と、背景にある「AI時代のサイバー脅威」の深層を紐解いていきます。
今回の事件で最も大きな衝撃を与えたのは、被害に遭った顧客のログイン情報が何一つ破られていなかったという事実です。…
The skinny
The skinny isn't ready yet — notes appear once the transcript is processed.